DNS智能解析

 定制权威DNS
 云计算服务

 服务器租用
 DDOS防护
 关于DNS.COM
 帮助中心
 联系我们
 AFF计划
 API文档

 CN
 EN

IP能打开,域名打不开?从DNS到服务器的完整排查指南
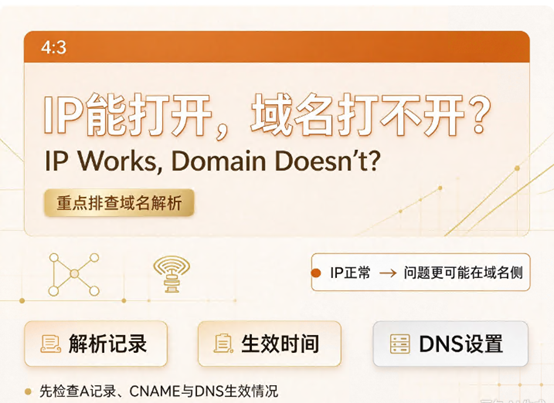
服务器IP直接访问一切正常,换成域名却打不开——这是网站运维中最常见的故障之一,也是最容易被误判的问题。很多人第一反应是“服务器挂了”或“域名被封了”,但实际上,IP能打开本身就说明服务器运行正常,问题出在“域名到IP的映射”或“服务器对域名的响应配置”这两个环节。
本文将按照从DNS到服务器的排查顺序,逐一拆解原因和解决方案。
第一层:DNS解析环节
DNS解析是域名访问的第一步。IP能打开、域名打不开,最根本的原因往往是域名没有正确解析到这台服务器的IP。
解析记录配置错误。登录DNS管理后台,确认A记录的IP地址是否与服务器公网IP一致。常见错误包括:A记录填写了错误的IP、只配置了www子域名却用裸域名访问、或者本应使用A记录却错误配置为CNAME。
解析尚未完全生效。修改解析记录后,全球DNS缓存需要时间刷新,这个过程可能持续几分钟到24小时不等。可以执行`nslookup你的域名`查看当前解析结果,如果返回的IP与服务器IP不符,说明解析还未生效或配置有误。
NS记录指向错误。这是一个容易被忽略的关键点:如果你在DNS服务商面板中添加了解析记录,但域名的NS记录仍然指向旧服务商,那么新面板中的所有配置对外部网络来说都是“不可见的”。用`dig NS你的域名`可以查看当前生效的NS服务器,确认是否指向你正在使用的DNS服务商。
域名状态异常。如果域名未完成实名认证、处于ServerHold或ClientHold状态,注册局会暂停该域名的解析,导致无法正常访问。登录域名注册商后台,通过WHOIS查询确认域名状态是否正常。
第二层:服务器域名绑定
DNS解析正常,IP也能访问,但域名仍然打不开,问题通常出在服务器端——Web服务器没有正确绑定你的域名。
以最常用的Nginx为例,它通过`server_name`指令决定响应哪些域名的请求。如果配置中没有包含你的域名,Nginx会返回默认站点或直接拒绝请求。检查站点配置文件,确认`server_name`中包含了主域名和www域名:
nginx

server{

listen 80;

server_name yourdomain.com www.yourdomain.com;

root/var/www/html;

index index.html;

}修改配置后,执行`nginx-t`测试语法,然后`systemctl reload nginx`重新加载。如果站点配置文件没有正确链接到`sites-enabled`目录,配置同样不会生效。
此外,如果服务器开启了HTTPS强制跳转,但SSL证书已过期、域名不匹配或证书链不完整,浏览器会直接拒绝连接。用`curl-I https://你的域名`测试,返回“SSL certificate problem”即说明证书配置有异常。
第三层:本地环境因素
有时候服务器端一切正常,问题出在访问者的本地环境。
本地DNS缓存过期。服务器IP变更后,本地设备和路由器可能仍缓存着旧的解析结果。Windows执行`ipconfig/flushdns`,Mac执行`sudo killall-HUP mDNSResponder`即可清除缓存。
Hosts文件存在错误条目。Hosts文件的优先级高于DNS解析,如果其中写入了错误的域名-IP映射,解析请求根本不会发送到DNS服务器。检查`C:\Windows\System32\drivers\etc\hosts`(Windows)或`/etc/hosts`(Linux/Mac),删除与目标域名相关的异常条目。
更换DNS服务器测试。如果清除缓存后问题依旧,可以将系统DNS临时修改为公共DNS(如223.5.5.5或8.8.8.8),然后重新测试。如果更换后解析恢复正常,说明原运营商DNS存在同步延迟或故障。
第四层:CDN与代理配置
如果域名接入了CDN,问题可能出在回源环节。CDN节点收到用户请求后,需要回源到你的服务器获取内容。如果回源地址填写错误、回源HOST配置不当,或者源站对CDN回源IP做了限制,用户就会看到“连接超时”或“502错误”。
登录CDN控制台,检查“源站信息”和“回源HOST”配置是否正确。临时将CDN关闭,直接用域名访问源站,如果源站正常而CDN异常,问题就锁定在CDN配置上。
排查顺序总结
遇到“IP能打开、域名打不开”的情况,建议按照以下顺序逐步排查:
第一步,确认DNS解析是否返回正确IP——用`nslookup`或`dig`查询,对比返回的IP与服务器公网IP是否一致。不一致则检查解析记录和NS指向。
第二步,确认域名状态是否正常——通过WHOIS查询域名是否处于ServerHold或ClientHold状态。
第三步,确认Web服务器是否绑定了域名——检查Nginx的`server_name`配置是否包含目标域名,配置修改后是否已重载生效。
第四步,排除本地环境干扰——清除本地DNS缓存、检查Hosts文件、更换公共DNS测试。
第五步,检查CDN或代理配置——如果域名接入了CDN,确认回源配置是否正确。
这套排查流程的核心逻辑是从解析到响应、从远端到本地,逐层验证而不是跳跃猜测。每一步验证通过后再进入下一步,能最快定位问题所在。
DNS.COM的智能域名解析服务支持实时监测域名解析状态,具备DNS污染检测和拦截能力,能够快速发现并修复解析异常。对于需要高可用解析保障的业务场景,将域名托管在具备智能解析和安全防护能力的平台上,本身就是减少“域名连不上”问题的有效手段。
 最新文章


 网页在线客服